
Tài liệu
Hướng dẫn cấu hình DHCP Snooping trên Switch Mikrotik
Trong hệ thống mạng doanh nghiệp, hiện tượng DHCP giả mạo (Rogue DHCP) có thể khiến máy trạm nhận sai địa chỉ IP, Gateway hoặc DNS, dẫn đến mất kết nối Internet, truy cập sai hệ thống nội bộ hoặc thậm chí bị chuyển hướng lưu lượng.
Một trong những giải pháp hiệu quả để kiểm soát vấn đề này là DHCP Snooping trên switch MikroTik
1. DHCP Snooping là gì?
DHCP Snooping là cơ chế bảo vệ trên switch nhằm kiểm soát các gói tin DHCP trong mạng LAN.
Switch sẽ phân biệt:
- Trusted Port: cổng được phép nhận DHCP Server/DHCP Reply.
- Untrusted Port: cổng dành cho máy trạm, Access Point, camera, IP Phone… và không được phép phát DHCP Server.
Khi DHCP Snooping được bật, các gói DHCP Server từ những cổng không được tin cậy sẽ bị chặn.
Sơ đồ thiết kế hệ thống DHCP Snooping trên Switch Mikrotik
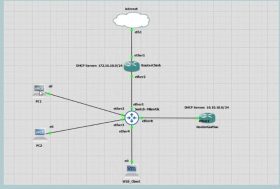
- Router chính (MikroTik): Cấp dải IP chuẩn (Ví dụ: 172.16.10.0/24).
- Switch chính (MikroTik): Thiết bị sẽ cấu hình DHCP Snooping.
- Cổng ether1: Cổng Uplink nối trực tiếp lên Router chính.
- Cổng ether2, ether3…: Các cổng kết nối xuống các máy tính Client.
- Router giả mạo (Rogue Router): Thiết bị lạ cố tình cắm vào một cổng bất kỳ trên Switch để phát dải IP cùng dải với Router của hệ thống bạn, làm dán đoạn và gây mất mạng hoặc là cố tình đẩy traffic qua Router giả mạo để lấy dữ liệu từ traffic đó
Cổng ether8: Cổng Uplink nối trực tiếp lên Router giả mạo.
2. Khi nào nên sử dụng DHCP Snooping?
DHCP Snooping đặc biệt hữu ích đối với:
- Văn phòng doanh nghiệp.
- Trường học.
- Khách sạn.
- Nhà máy.
- Tòa nhà nhiều người sử dụng.
- Hệ thống WiFi doanh nghiệp.
- Mạng có nhiều switch Access.
- Mạng VLAN nhiều tầng.
Đặc biệt nên triển khai khi hệ thống có nhiều người dùng và nhiều thiết bị mạng.
Các bước cấu hình trên WinBox (MikroTik)
Để cấu hình, bạn truy cập vào cấu hình của con Switch MikroTik thông qua phần mềm WinBox và làm theo các bước sau:
Bước 1: Kích hoạt DHCP Snooping trên Bridge chính
Trên Switch MikroTik bạn đã tạo sẵn một giao diện Bridge (ví dụ tên là BridgeLan) và gộp tất cả các cổng vào trong Bridge này.
Bạn hãy thực hiện các bước sau:
- Chọn mục Bridge ở menu bên trái.
- Tại tab Bridge, kích đúp chuột vào tên Bridge chính của bạn (ví dụ: BridgeLan).
- Ở cửa sổ hiện ra, tích chọn vào ô DHCP Snooping.
- Nhấn Apply và OK.
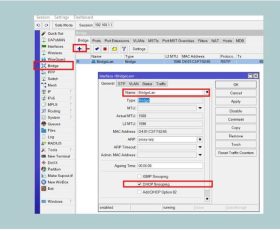
Theo mô hình thì các bạn sẽ thấy cổng ether 1 là cổng UPLINK với Router chính. Vì vậy mình sẽ cấu hình Trusted cổng UPLINK.
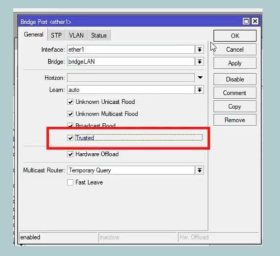
Bước 2: Thiết lập Trust Port cho Router chính
Bạn cần chỉ định cổng nào nối với Router cấp IP thật để cho phép luồng DHCP đi qua cổng đó.
Thực hiện các bước sau:
- Vẫn trong cửa sổ Bridge, bạn chuyển sang tab Ports.
- Click vào cổng đang kết nối trực tiếp với Router chính (Trong ví dụ là cổng ether1 – Cổng Uplink).
- Chuyển sang tab General hoặc tab cấu hình cổng tùy phiên bản RouterOS. Tích chọn vào ô Trust.
- Nhấn Apply và OK.
Kiểm tra kết quả hoạt động
Sau khi cấu hình xong bộ đôi quy tắc này. Bạn bật DHCP Snooping trên Bridge và tích chọn Trust cho cổng Uplink.
Và lưu ý:
- Các máy tính Client khi xin cấp IP sẽ chỉ nhận được dải IP chuẩn 172.16.10.x do Router chính cấp.
- Nếu Router giả mạo cố tình phát gói tin DHCP cấp mạng vào hệ thống thông qua các cổng khác, Switch MikroTik sẽ kiểm tra xem cổng đó có được bật thuộc tính Trust hay không. Do cổng đó là cổng thông thường (Untrust), Switch sẽ lập tức drop (chặn đứng) hoàn toàn gói tin cấp IP lậu đó, giúp bảo vệ an toàn tuyệt đối cho toàn hệ thống mạng.
Bài viết liên quan:
-
Hướng dẫn cài đặt Microsoft Hyper-V
-
Hướng dẫn cấu hình chia VLAN trên Router Mikrotik (Chuẩn nhất 2025)
-
Hướng Dẫn Cấu Hình Cân Bằng Tải 1 Đường PPPoE và 1 Đường LAN Trên MikroTik
-
Hướng dẫn cấu hình cơ bản Router Mikrotik
-

Cấu hình NAT Port trên MikroTik với IP WAN Động hoặc Tĩnh
-
Khắc Phục Lỗi Kết Nối WireGuard Khi Bật FastTrack Trên Mikrotik
-

Tối Ưu Hệ Thống Mạng Với FastTrack Trên Router Mikrotik 750Gr3
-
Hướng dẫn cấu hình Destination NAT & Hairpin NAT trên router Mikrotik
-

HƯỚNG DẪN KÍCH HOẠT ONVIF CAMERA HIKVISION
-

HƯỚNG DẪN SỬ DỤNG PHẦN MỀM IVMS 4200